Intégrateur & Infogérant Wazuh SIEM / XDR

Déploiement Wazuh &
Cybersécurité Open Source

INTÉGRATION & EXPLOITATION WAZUH

Une cybersécurité open source construite autour de Wazuh

Centralisez vos événements de sécurité, surveillez vos postes et serveurs et renforcez votre détection grâce à des solutions open source intégrées autour de Wazuh.

Supervision centralisée Postes, serveurs et événements réunis dans une même plateforme.
Détection & alertes Une visibilité continue pour identifier rapidement les événements importants.
Écosystème open source Suricata, YARA, ClamAV, OpenVAS et autres briques selon vos besoins.
Déploiement adapté à votre infrastructure, en local ou sur serveur dédié.
soc-wazuh-manager ~ bash (thinklogical-siem)
thinklogical@soc-wazuh:~$ wazuh-control status
[OK] wazuh-apid is running...
[OK] wazuh-analysisd (rule engine 4.9.0) active
[OK] wazuh-indexer cluster status: GREEN (3 nodes)
thinklogical@soc-wazuh:~$ wazuh-agent-control -l
ID: 001, Name: SRV-DC-01 (Windows Server 2022), IP: 192.168.10.5, Active
ID: 002, Name: SRV-APP-PROD (Ubuntu 24.04), IP: 192.168.10.12, Active
ID: 003, Name: FW-EDGE-BESANCON (Pfsense Syslog), IP: 192.168.1.1, Active
[ALERT Level 12] FIM: Integrity change detected on /etc/shadow
[ACTIVE RESPONSE] IP 185.220.101.5 blocked via Firewall rule (1h)
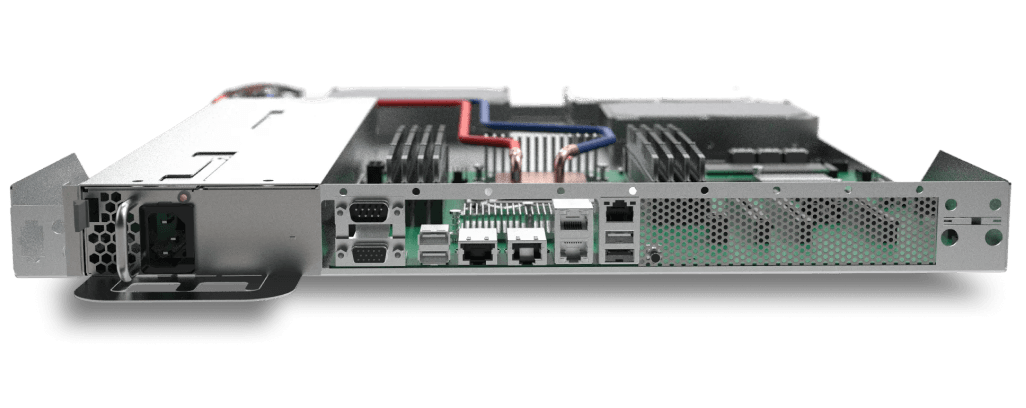
Matériel Serveur Cybersécurité Wazuh

Une architecture Wazuh adaptée à votre entreprise

Votre intégrateur Wazuh en France adapte l'architecture SIEM/XDR à votre infrastructure : installation en local (On-Premises), déploiement sur serveur dédié ou cloud, puis intégration de solutions open source complémentaires.

SOUVERAINETÉ TOTALE

Wazuh en Local

Déploiement sur-mesure de la plateforme Wazuh au cœur de votre entreprise, directement sur votre matériel physique (serveur local, poste ou NAS).

  • Souveraineté des données TPE/PME : Rétention 100% interne de vos logs d'activité sans fuite vers l'extérieur
  • Installation SIEM & XDR sur-mesure : Paramétrage du Manager, Indexer et Dashboard adapté à vos serveurs locaux
  • Déploiement automatisé des agents sur vos postes de travail, serveurs de fichiers et NAS
  • Accompagnement de proximité, transfert de compétences et formation de votre référent informatique
OPEN SOURCE & INTÉGRATIONS

Maintenance & Accompagnement Wazuh

Maintien de votre plateforme Wazuh dans le temps : mises à jour, sauvegardes, suivi des agents, optimisation des règles et assistance technique à l’exploitation.

  • Maintenance Wazuh : contrôle des composants Manager, Indexer et Dashboard, mises à jour planifiées et vérifications après intervention
  • Gestion et suivi des agents Windows, Linux et macOS : état de connexion, groupes, configuration et collecte des journaux
  • Optimisation des détections : ajustement des règles, réduction du bruit et adaptation des alertes à votre environnement
  • Sauvegardes, contrôle de la santé de la plateforme et assistance technique pour faire évoluer votre déploiement

Fonctionnalités Wazuh pour la supervision et la détection

En tant qu'intégrateur Wazuh en France, nous configurons l'ensemble des modules SIEM, FIM et XDR pour protéger vos environnements métiers.

Analyse & Corrélation de Logs (SIEM)

Collecte en temps réel et normalisation des logs issus de vos Windows EventLogs, Linux Syslog, Pare-feux, Active Directory et applications métier. Décodage et corrélation multi-sources avec règles sur-mesure lors de l'installation du SIEM open source.

Réponse Automatisée aux Menaces (XDR)

Déclenchement instantané de réponses actives en cas d'attaque : blocage d'adresses IP malveillantes sur le pare-feu, isolation réseau d'un poste infecté, arrêt de processus suspects et fermeture de sessions compromisses.

Surveillance d'Intégrité des Fichiers (FIM)

Détection en temps réel de toute modification, création ou suppression de fichiers système critiques, clés de registre Windows, fichiers de configuration de serveurs et exécutables sensibles.

Détection des Vulnérabilités (CVE)

Inventaire continu des logiciels installés sur l'ensemble de votre parc et croisement automatique avec les bases de données officielles de vulnérabilités (NVD / CVE) pour identifier les failles prioritaires à patcher.

Audit de configuration & durcissement

Contrôle de la configuration Wazuh, durcissement du serveur, vérification des règles, revue des agents, des journaux collectés et des mécanismes de réponse active.

Sécurité Cloud & Conteneurs

Surveillance des environnements conteneurisés (Docker, Kubernetes) et intégration des événements de sécurité de vos environnements Cloud (AWS, Azure, Google Cloud, Microsoft 365).

ÉCOSYSTÈME SOC & DEFENSE IN DEPTH

Solutions open source intégrées autour de Wazuh

Nous interconnectons et configurons un écosystème de solutions open source et auto-hébergeables pour renforcer la détection, l'investigation et la réponse autour de Wazuh.

Open Source & Souverain

1. Protection Endpoint (ClamAV)

Intégration d'un outil de détection antivirus open source (ClamAV) sur vos postes et serveurs. Les analyses peuvent être exécutées localement sur vos serveurs, ce qui permet de conserver les fichiers dans votre propre environnement lors des scans.

Valeur ajoutée : Moteur antivirus libre, exploitable localement et intégrable aux alertes Wazuh.
IA Locale / Privée

2. Analyse IA locale (option)

Couplage optionnel des alertes Wazuh avec un modèle d’IA local ou privé pour résumer les événements, accélérer le tri des alertes et proposer des pistes de remédiation sans dépendre d’un service public externe.

Valeur ajoutée : Tri contextuel possible avec un modèle local ou auto-hébergé, selon l'architecture retenue.
Crowd-Sourced CTI

3. Intelligence Collective (CrowdSec)

Déploiement et orchestration de la brique française CrowdSec avec Wazuh. Interception des attaques par force brute SSH, des scans de vulnérabilités et des attaques WAF, combinée au blocage automatique des adresses IP malveillantes identifiées par la communauté mondiale.

Valeur ajoutée : Neutralisation préventive des IP attaquantes avant toute tentative d'intrusion.
Pattern Matching & Neo23x0

4. Moteur YARA (Règles Neo23x0)

Interconnexion directe du moteur YARA avec la surveillance FIM Wazuh. Déploiement des jeux de règles signatures Neo23x0 (Florian Roth) pour identifier chirurgicalement les webshells PHP, backdoors obfusquées et scripts malveillants déposés dans les répertoires web.

Valeur ajoutée : Détection et élimination ciblée des injections de code malveillant sur vos CMS & vhosts.
Automated XDR Response

5. Active Response & Remédiation

Automatisation poussée de la réponse aux incidents (XDR). Exécution en temps réel de scripts de remédiation sur les agents : isolation réseau d'un système compromis, révocation instantanée de sessions et bannissement automatique d'IP sur IPTables/Nftables selon les règles et mécanismes configurés.

Valeur ajoutée : Réponse immédiate zéro-humain pour contenir la propagation d'incidents informatiques.
Surveillance E-Commerce & Vhosts

6. Intégrité FIM (Vhosts & CMS)

Configuration sur-mesure du module FIM (File Integrity Monitoring) pour surveiller en temps réel les répertoires virtuels (vhosts Nginx/Apache) et plateformes e-commerce (PrestaShop, WooCommerce, Magento). Contrôle strict des dossiers sensibles (/modules, /config, /upload).

Valeur ajoutée : Protection anti-tampering contre la modification frauduleuse de formulaires de paiement.
Cyber Threat Intelligence

7. Threat Intelligence Partagée (MISP)

Interconnexion avec MISP, plateforme de partage de renseignement sur les menaces. Enrichissement automatique des alertes Wazuh avec des indicateurs de compromission (IOC) actualisés en continu par la communauté mondiale de la cybersécurité.

Valeur ajoutée : Détection proactive des menaces émergentes avant qu'elles n'atteignent votre infrastructure.
SOAR • Édité en France

8. Gestion d'Incidents Traçable (TheHive & Cortex)

Couplage avec TheHive (StrangeBee, société française) et son moteur Cortex, open source. Chaque alerte critique Wazuh ouvre un dossier d'investigation structuré, avec traçabilité complète des actions menées par vos équipes.

Valeur ajoutée : Centralisation et traçabilité du traitement des incidents.
Hébergeur Français

9. Hébergement Souverain (OVHcloud Serveur Dédié / VPS)

Déploiement et durcissement de votre stack Wazuh sur infrastructure OVHcloud, hébergeur français (datacenters en France, soumis au droit européen). Serveur dédié pour les charges critiques ou VPS pour les besoins évolutifs, avec configuration réseau, pare-feu et sauvegardes dès la mise en service.

Valeur ajoutée : Possibilité d'héberger l'infrastructure en France et de définir précisément la localisation et la conservation des données.
Monitoring Temps Réel

10. Supervision Temps Réel (Netdata)

Supervision des performances système en temps réel (CPU, RAM, disque, réseau, processus) avec une granularité à la seconde, sans configuration complexe. Complète la détection de sécurité Wazuh par une visibilité immédiate sur la santé et la disponibilité de vos serveurs.

Valeur ajoutée : Détection précoce des anomalies de performance avant qu'elles n'affectent vos utilisateurs.
ÉCOSYSTÈME OPEN SOURCE

Wazuh au centre d’une défense modulaire

ThinkLogical complète Wazuh uniquement lorsque le besoin le justifie, avec des briques spécialisées et auto-hébergées.

Réseau & Malware

Suricata, YARA et ClamAV renforcent la visibilité réseau et l’analyse de fichiers autour des alertes Wazuh.

Vulnérabilités

OpenVAS / Greenbone Community Edition apporte des scans actifs pour compléter l’inventaire et la détection de vulnérabilités Wazuh.

Investigation

Velociraptor permet d’approfondir une alerte sur les endpoints et de collecter les artefacts nécessaires à l’analyse.

Réponse aux incidents

DFIR-IRIS et MISP structurent les investigations et enrichissent les alertes avec des indicateurs de compromission.

Découvrir l’écosystème open source

Intégration Wazuh : audit, déploiement et maintien en condition

Notre méthodologie complète assure la réussite de votre déploiement Wazuh et garantit son infogérance Wazuh dans la durée.

01

Audit d'Architecture & Dimensionnement Cadrage Initial

Analyse de la topologie de votre SI, inventaire des serveurs et postes, calcul du volume de logs (EPS) et dimensionnement du cluster (Manager, Indexer, Storage) pour un déploiement Wazuh optimal.

02

Installation SIEM, Durcissement & Clustering Intégration

Installation de la plateforme Wazuh (en mode Wazuh On-Premises ou Wazuh sur serveur dédié), durcissement OS (Hardening CIS Benchmarks), chiffrement TLS 1.3 et contrôle d'accès RBAC.

03

Déploiement des Agents & Règles Métiers Configuration

Déploiement automatisé des agents Wazuh sur vos endpoints Windows/Linux/macOS (GPO / Ansible). Création de règles de détection sur-mesure et paramétrage des alertes (Email, Slack, Teams, Webhook).

04

Maintien en condition & transfert de compétences Suivi & MCO

Maintien en condition du SIEM, mises à jour, contrôle de la collecte, évolution des règles de détection et transfert de compétences vers votre référent technique.

Découvrir l’accompagnement technique Wazuh →

Calculateur de Dimensionnement SIEM Wazuh

Estimez l'infrastructure nécessaire pour superviser vos serveurs et postes en fonction de vos exigences de rétention de logs.

Nombre d'agents / équipements à superviser (Serveurs, Endpoints, VM, Firewalls) : 50 agents
Durée de rétention légale des logs d'audit : 90 Jours (Recommandation ANSSI)
Volume quotidien estimé ~2.5 GB / jour
Stockage Indexer requis ~225 GB SSD
Architecture recommandée Single All-In-One (8vCPU / 16GB)
Recommandation : Déploiement mixte On-Premises ou Serveur Dédié avec cluster automatisé.

Questions fréquentes sur le déploiement Wazuh

Les points essentiels avant de mettre en place un SIEM/XDR Wazuh dans une TPE ou une PME.

À quoi sert Wazuh ?

Wazuh centralise et analyse les événements de sécurité provenant des postes, serveurs et équipements. Il permet notamment la surveillance d’intégrité des fichiers, l’analyse des journaux, la détection de vulnérabilités et la génération d’alertes.

Wazuh peut-il être installé sur mon propre serveur ?

Oui. ThinkLogical peut déployer Wazuh sur une infrastructure on-premise, une machine virtuelle ou un serveur dédié. Le dimensionnement dépend du nombre d’agents, du volume de journaux et de la durée de conservation souhaitée.

Quels systèmes peuvent être supervisés ?

Les agents Wazuh permettent de superviser notamment des postes et serveurs Windows, Linux et macOS. D’autres équipements peuvent transmettre leurs journaux afin de compléter la visibilité de la plateforme.

Pourquoi ajouter des solutions open source à Wazuh ?

Parce que Wazuh peut devenir le centre d’une architecture plus large : Suricata pour le réseau, YARA et ClamAV pour les fichiers, OpenVAS pour les scans de vulnérabilités, MISP pour les IOC, Velociraptor pour l’investigation et DFIR-IRIS pour le suivi des incidents.

Voir le guide de déploiement Wazuh Découvrir les solutions open source
DÉPLOYER WAZUH

Confiez votre déploiement Wazuh à ThinkLogical

Remplissez ce formulaire pour planifier une étude de besoin avec nos spécialistes du déploiement Wazuh et recevoir un devis d'infogérance Wazuh sous 24h ouvrées.

  • Audit d'architecture gratuit et évaluation du volume d'événements.
  • Choix transparent entre Wazuh On-Premises et Wazuh serveur dédié.
  • Maintenance, mises à jour et accompagnement technique adaptés au périmètre défini avec votre entreprise.
🔒 Vos informations d'infrastructure sont strictement confidentielles. Réponse sous 24h ouvrées.